Pour un parc de 10 à 50 postes dépourvu d’équipe d’analystes de sécurité dédiée, Bitdefender GravityZone constitue le choix le plus pragmatique : son modèle économique démarre dès 5 postes, sa console cloud est immédiatement opérationnelle et son siège roumain assure une immunité totale face au Cloud Act américain. Pour une organisation de 100 à 500 postes dotée d’un administrateur système ou d’un centre opérationnel de sécurité (SOC), SentinelOne Singularity apporte une supériorité technique déterminante grâce à son moteur d’IA comportementale autonome sur le poste et sa fonctionnalité 1-Click Rollback capable de neutraliser les rançongiciels sans réinstallation.
Verdict Exécutif par Profil d’Entreprise
Profil 1 : PME de 10 à 50 postes (Sans équipe SOC dédiée)
- Recommandation : Bitdefender GravityZone
- Justification : L’agent unique consomme une quantité négligeable de mémoire vive et de cycles processeur, évitant les ralentissements sur le parc bureautique standard. L’achat s’effectue en ligne dès 5 licences sans barrière commerciale ni négociation complexe avec un grossiste. La couverture des exigences de cyber-hygiène (Article 21.2.g) et de traitement des incidents (Article 21.2.b) est immédiate.
Profil 2 : ETI de 50 à 500 postes (Avec administrateur système ou RSSI)
- Recommandation : SentinelOne Singularity
- Justification : La corrélation automatique des événements via les Storylines évite la dispersion des alertes et accélère le triage. La capacité de l’agent à maintenir l’analyse comportementale hors-ligne protège les postes nomades même déconnectés du réseau d’entreprise. Les fonctionnalités Singularity Identity parent aux compromissions d’annuaires Active Directory, répondant aux exigences strictes de l’Article 21.2.a.
Tableau Comparatif Technique & Réglementaire
| Critère d’évaluation | Bitdefender GravityZone | SentinelOne Singularity |
|---|---|---|
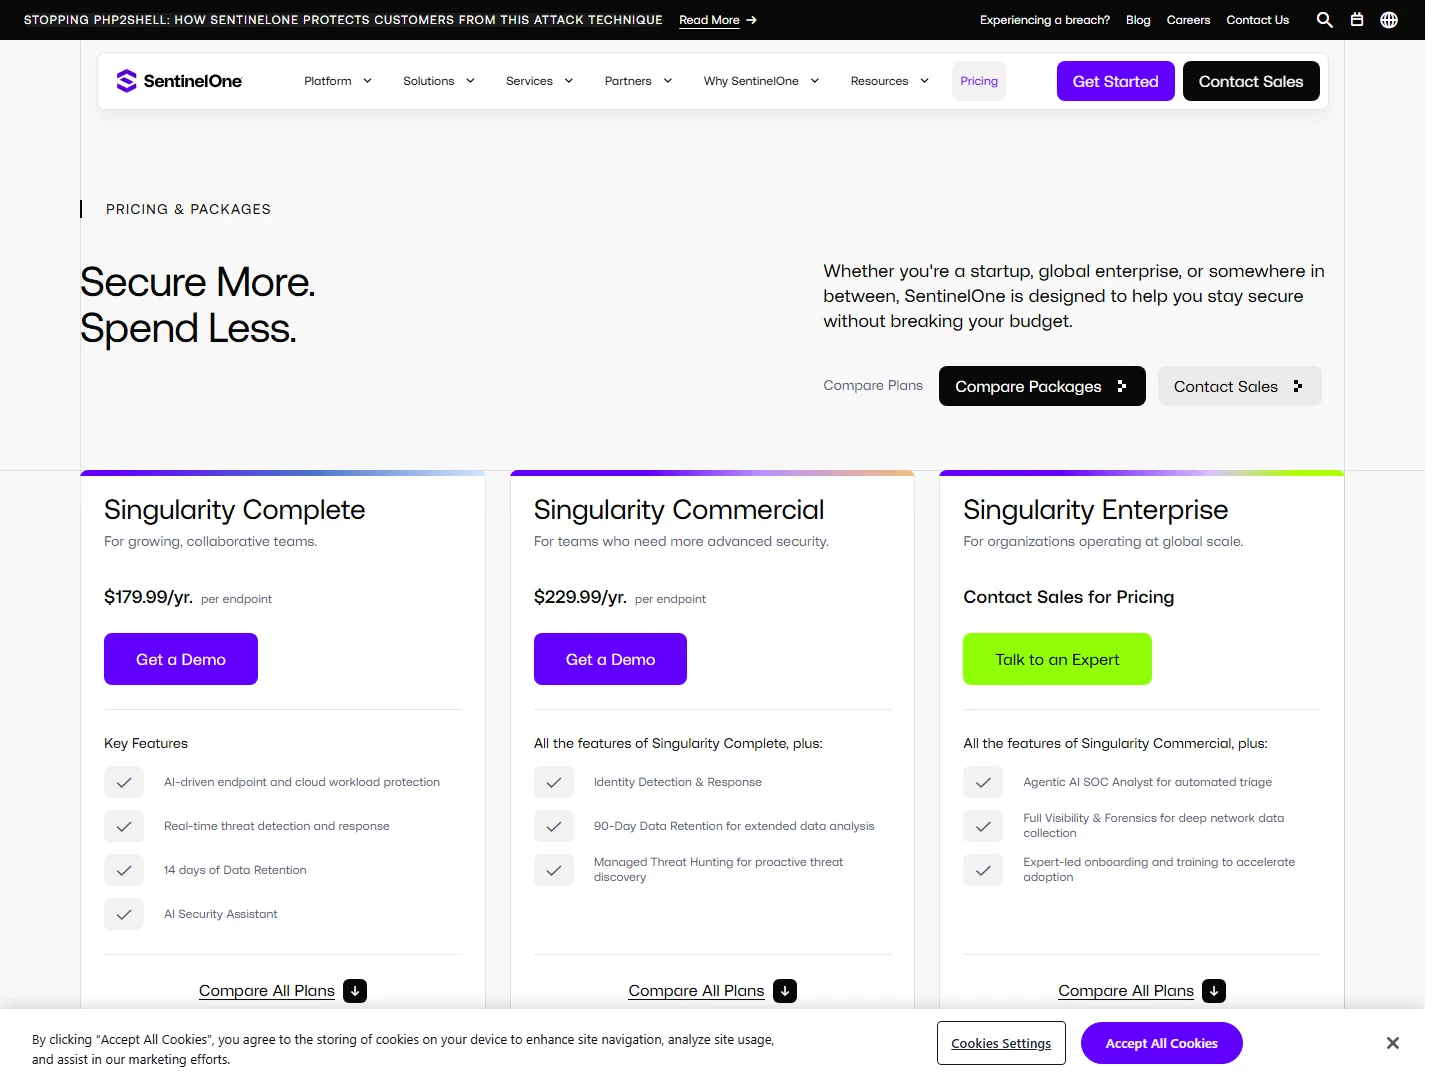
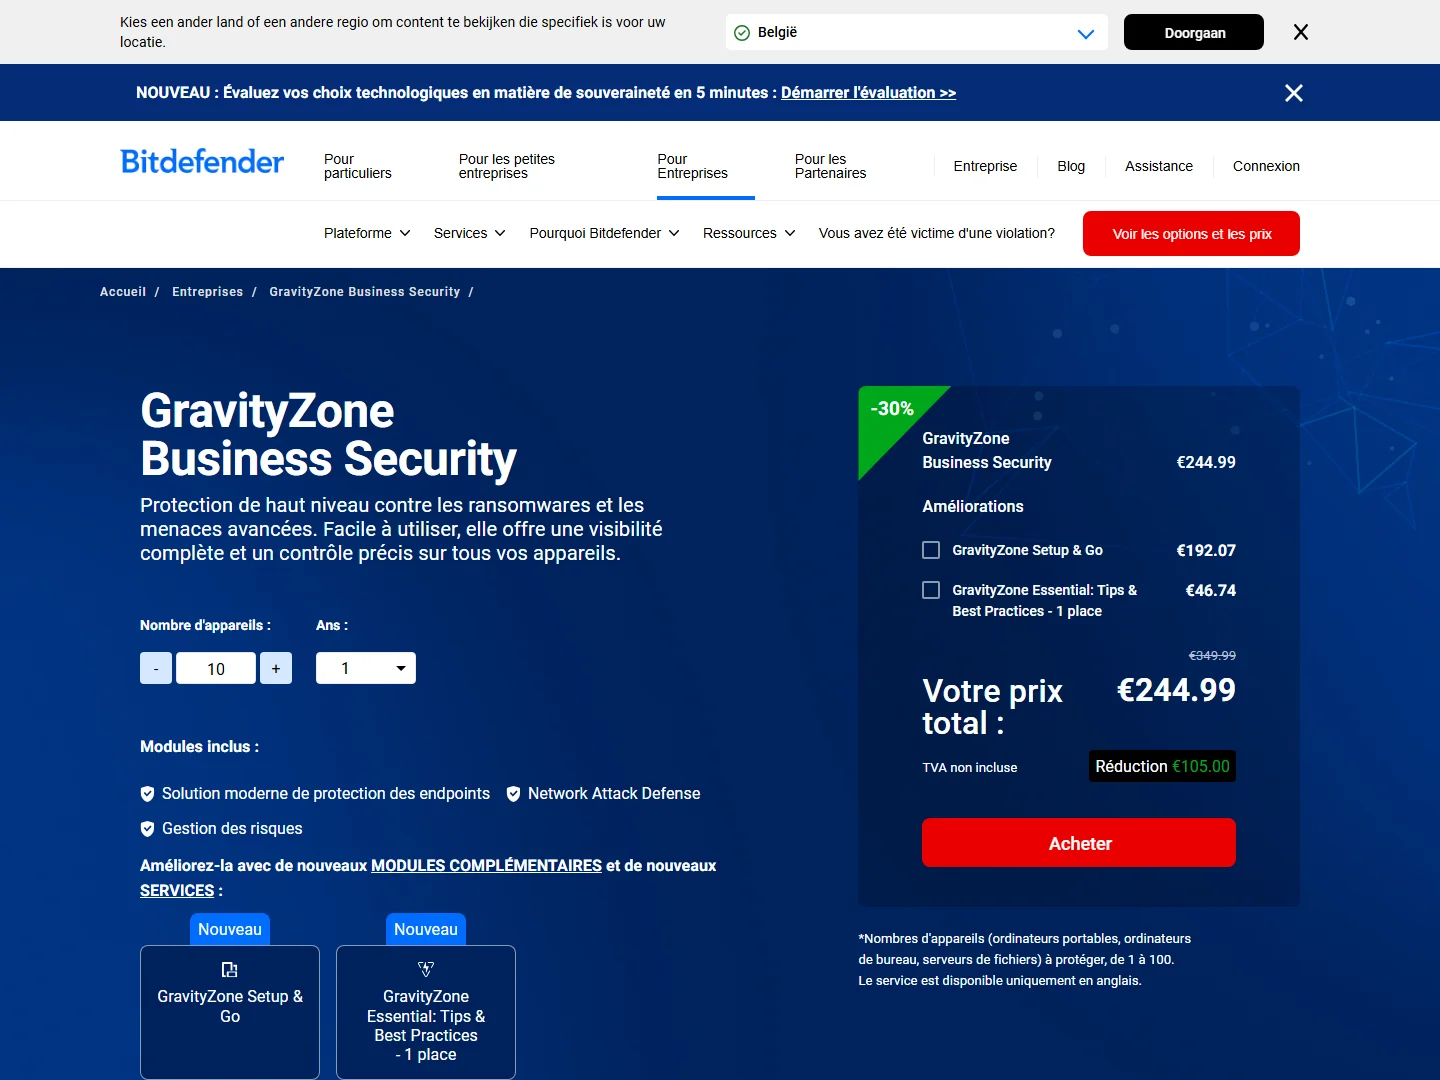
| Prix de départ indicatif | 2,04 € / poste / mois (244,99 € / an / 10 postes) | 5,42 € / poste / mois (69,99 $ / an / poste) |
| Modèle de facturation | Par endpoint (PER_ENDPOINT) | Par endpoint (PER_ENDPOINT) |
| Engagement minimal | 5 postes | 25 postes |
| Pays du siège social | Roumanie (Union européenne) | États-Unis |
| Souveraineté européenne | Oui (non assujetti au Cloud Act) | Non (assujetti au Cloud Act et FISA 702) |
| Certifications reconnues | ISO/IEC 27001, ISO 27017, ISO 27018, SOC 2 Type II | ISO/IEC 27001, ISO 27017, ISO 27018, SOC 2 Type II, FedRAMP High |
| Couverture NIS2 Article 21 | 21.2.a, 21.2.b, 21.2.e, 21.2.g | 21.2.a, 21.2.b, 21.2.e, 21.2.h |
| Mécanisme de remédiation | Désinfection et mise en quarantaine automatisée | 1-Click Rollback instantané (VSS Windows) |
| Moteur d’analyse hors-ligne | Heuristique locale et signatures synchronisées | IA comportementale autonome sur l’agent local |
Analyse Technique Granulaire des Architectures
Architecture de l’Agent Local
L’agent Bitdefender GravityZone se distingue par son empreinte système minimale. Conçu autour d’un pilote unifié, il regroupe l’antivirus traditionnel, le pare-feu et le module de contrôle des périphériques sans multiplier les services d’arrière-plan. En cas de coupure réseau, l’agent poursuit la protection via son moteur heuristique local, mais certaines fonctions de réputation dépendent de la disponibilité du cloud Bitdefender.
SentinelOne implémente une approche différente : un moteur d’apprentissage automatique complet réside en mémoire sur chaque terminal. L’agent analyse chaque arborescence de processus en temps réel sans nécessiter de signature périodique. Cette autonomie permet de stopper une attaque complexe même lorsqu’un ordinateur portable se trouve déconnecté dans un train ou une chambre d’hôtel.
Gestion de la Console Cloud et Déploiement
La console cloud de Bitdefender propose une hiérarchie classique de politiques basée sur des groupes de machines ou des unités d’organisation Active Directory. La prise en main ne requiert aucune formation certifiante et convient à un gestionnaire informatique polyvalent.
La console Singularity de SentinelOne organise les alertes sous forme de graphes d’attaque Storyline. Chaque étape franchie par un binaire malveillant (injection de thread, persistance en base de registre, tentative de mouvement latéral) est documentée avec son identifiant MITRE ATT&CK. Cette richesse d’information exige toutefois un responsable formé pour exploiter pleinement les données de télémétrie.
Impact sur les Performances des Postes
- Bitdefender : Utilisation moyenne de RAM inférieure à 150 Mo, impact quasi imperceptible lors de la compilation ou du travail bureautique quotidien.
- SentinelOne : Consommation oscillant entre 250 et 450 Mo de RAM selon le volume d’appels système inspectés, particulièrement sur les serveurs de fichiers à forte charge I/O.
Analyse des Coûts Réels et Frais Cachés
Le coût d’acquisition affiché ne représente qu’une partie de la dépense globale :
- Paliers minimaux de commande : Bitdefender permet de commander en libre-service à partir de 5 à 10 postes, ce qui élimine les frais d’entrée pour les très petites structures. SentinelOne impose un plancher habituel de 25 à 50 postes auprès de ses distributeurs, écartant de fait les organisations de taille modeste sans intermédiaire MSP.
- Modules complémentaires (Add-ons) : Chez Bitdefender, l’accès à la détection avancée EDR, au bac à sable réseau (Sandbox Analyzer) ou à la gestion automatisée des correctifs (Patch Management) fait l’objet d’options de facturation séparées. Chez SentinelOne, le passage du niveau Singularity Core vers Complete ou Commercial conditionne l’accès au module EDR complet et à l’Identity Threat Detection.
- Services de support et intégration globale : Les deux éditeurs fournissent un support technique standard, mais l’assistance 24/7 avec engagement de temps de réponse requiert un palier de support supérieur ou le recours à un prestataire de services managés. Si votre entité requiert une qualification ANSSI stricte, consultez également notre comparatif des EDR souverains européens incluant HarfangLab, notre duel ZTNA NordLayer vs Tailscale ainsi que notre comparatif des plateformes GRC Tenacy vs Vanta.
Preuves Visuelles des Grilles Tarifaires Officielles
Ci-dessous, les captures d’écran des grilles tarifaires relevées sur les portails officiels des deux éditeurs :
Grille Tarifaire Bitdefender GravityZone Business Security
Grille Tarifaire SentinelOne Singularity Platform Packages