Pour une PME ou ETI française, belge ou suisse soumise à la directive NIS2 dont le RSSI doit piloter des plans d’action multi-entités, présenter un reporting budgétaire au comité de direction et garantir l’immunité au Cloud Act grâce à un hébergement SecNumCloud, Tenacy constitue le choix de référence. Pour une entreprise technologique ou SaaS fortement intégrée au cloud public (AWS, GCP, Azure) cherchant avant tout à automatiser à 80 % la collecte de preuves techniques pour décrocher simultanément une certification SOC 2 Type II, ISO/IEC 27001 et l’alignement NIS2, Vanta offre la bibliothèque de connecteurs API la plus rapide du marché.
Verdict Exécutif par Profil d’Entreprise
Profil 1 : Entité Essentielle / Importante NIS2, Industrie, Santé ou Secteur Public (France, Belgique, Suisse)
- Recommandation : Tenacy
- Justification : Éditée à Lyon et hébergée sur cloud qualifié SecNumCloud par l’ANSSI, la plateforme Tenacy intègre nativement les référentiels européens et nationaux (NIS2, DORA, ISO 27001, HDS, RGS, CCB CyberFundamentals). Elle structure le travail quotidien du RSSI autour de la mesure d’efficacité (Article 21.2.f) et de l’arbitrage financier des chantiers de sécurité, comme le déploiement d’un EDR souverain évalué dans notre comparatif dédié.
Profil 2 : Scale-up, Éditeur SaaS B2B ou ESN Cloud-Native (20 à 500 collaborateurs)
- Recommandation : Vanta
- Justification : Lorsque la pression commerciale exige de fournir rapidement des rapports SOC 2 Type II et ISO 27001 à des clients internationaux tout en préparant l’échéance NIS2, les 300+ connecteurs de Vanta vérifient automatiquement chaque heure l’activation du MFA, le chiffrement des bases de données et la présence d’agents de sécurité tels que ceux analysés dans notre duel Bitdefender GravityZone vs SentinelOne.
Tableau Comparatif Technique & Réglementaire
| Critère d’évaluation | Tenacy | Vanta |
|---|---|---|
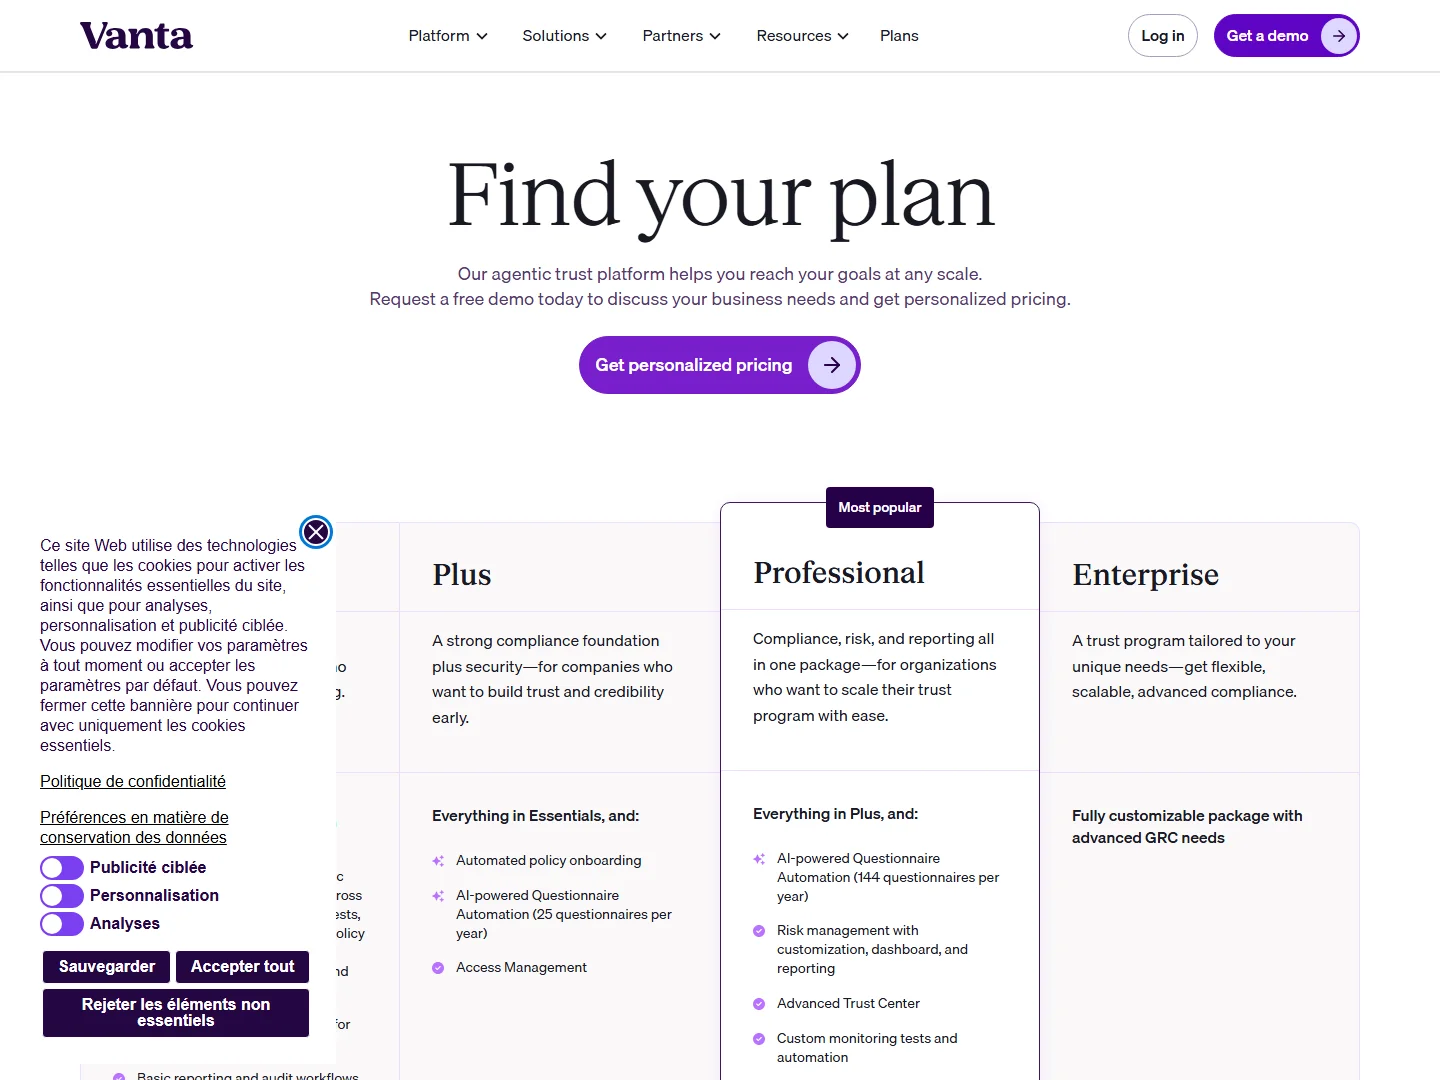
| Modèle tarifaire | Sur devis annuel (CUSTOM_QUOTE) | Sur devis annuel selon effectif (CUSTOM_QUOTE) |
| Seuil minimal d’accès | Dès 1 équipe RSSI / Gouvernance | À partir de 20 collaborateurs (recommandé) |
| Pays de juridiction | France (Union européenne) | États-Unis |
| Souveraineté européenne | Oui (Hébergement SecNumCloud ANSSI, exempt Cloud Act) | Non (Juridiction US, soumis au Cloud Act) |
| Certifications & Homologations | Hébergement SecNumCloud, ISO/IEC 27001, UGAP | SOC 2 Type II, ISO/IEC 27001, RGPD |
| Couverture NIS2 Article 21 | 21.2.a, 21.2.d, 21.2.f | 21.2.a, 21.2.d, 21.2.f |
| Approche fonctionnelle | Cockpit de gouvernance RSSI, risques & conformité | Automatisation de collecte de preuves par API |
| Gestion de la Supply Chain | Évaluation et suivi contractuel des fournisseurs | Questionnaire automatisé et Vendor Risk Management |
Analyse Technique Granulaire des Architectures
Pilotage par les Risques vs Automatisation de Contrôles Continus
Tenacy a été pensé par et pour des RSSI en exercice. Son moteur relie directement les actifs métiers, les scénarios de menaces, les contrôles techniques (par exemple le déploiement d’un accès réseau ZTNA issu de notre comparatif NordLayer vs Tailscale) et le budget d’investissement. Lors d’un contrôle de l’ANSSI ou du Centre pour la Cybersécurité Belgique (CCB), le RSSI exporte instantanément la matrice de maturité et l’historique horodaté des décisions de traitement du risque.
Vanta adopte une approche d’ingénierie logicielle axée sur la vérification continue en lecture seule. Une fois connecté à votre fournisseur d’identité, votre gestionnaire de flotte MDM et vos comptes cloud, Vanta interroge les API toutes les heures et lève une alerte dès qu’un collaborateur ne respecte plus la politique de sécurité.
Sécurité de la Chaîne d’Approvisionnement (Article 21.2.d)
L’Article 21.2.d de la directive NIS2 oblige les entreprises à évaluer la posture de cybersécurité de leurs sous-traitants et fournisseurs directs :
- Tenacy : Permet de structurer le registre des tiers critiques, d’envoyer des questionnaires d’audit ciblés et de suivre les clauses de sécurité contractuelles ainsi que l’encadrement des accès prestataires via un bastion étudié dans notre comparatif IAM et PAM Wallix PAM4ALL vs Proton Pass Business.
- Vanta : Propose un module Vendor Risk Management (VRM) assisté par IA pour analyser automatiquement les certificats SOC 2 / ISO 27001 fournis par vos prestataires SaaS.
Analyse des Coûts Réels et Frais Cachés
- Facturation par référentiel additionnel : Chez Vanta, le tarif de départ couvre généralement un premier référentiel (SOC 2 ou ISO 27001). L’ajout des modules NIS2, DORA ou du gestionnaire de risques fournisseurs entraîne une réévaluation significative du contrat annuel.
- Frais d’audit de certification externes : Ni Tenacy ni Vanta ne remplacent l’organisme certificateur indépendant (LSTI, AFNOR, BSI) dans le cadre d’une certification formelle ISO 27001 ou d’un audit d’homologation réglementaire.
- Accompagnement et paramétrage : Tenacy inclut un accompagnement métier adapté aux structures européennes, réduisant le recours à des cabinets de conseil externes pour structurer la méthodologie initiale.
Preuves Visuelles des Portails et Grilles Tarifaires Officielles
Portail Officiel Tenacy GRC Cyber (Sur Devis)
Portail Tarifaire Vanta Compliance (Sur Devis)