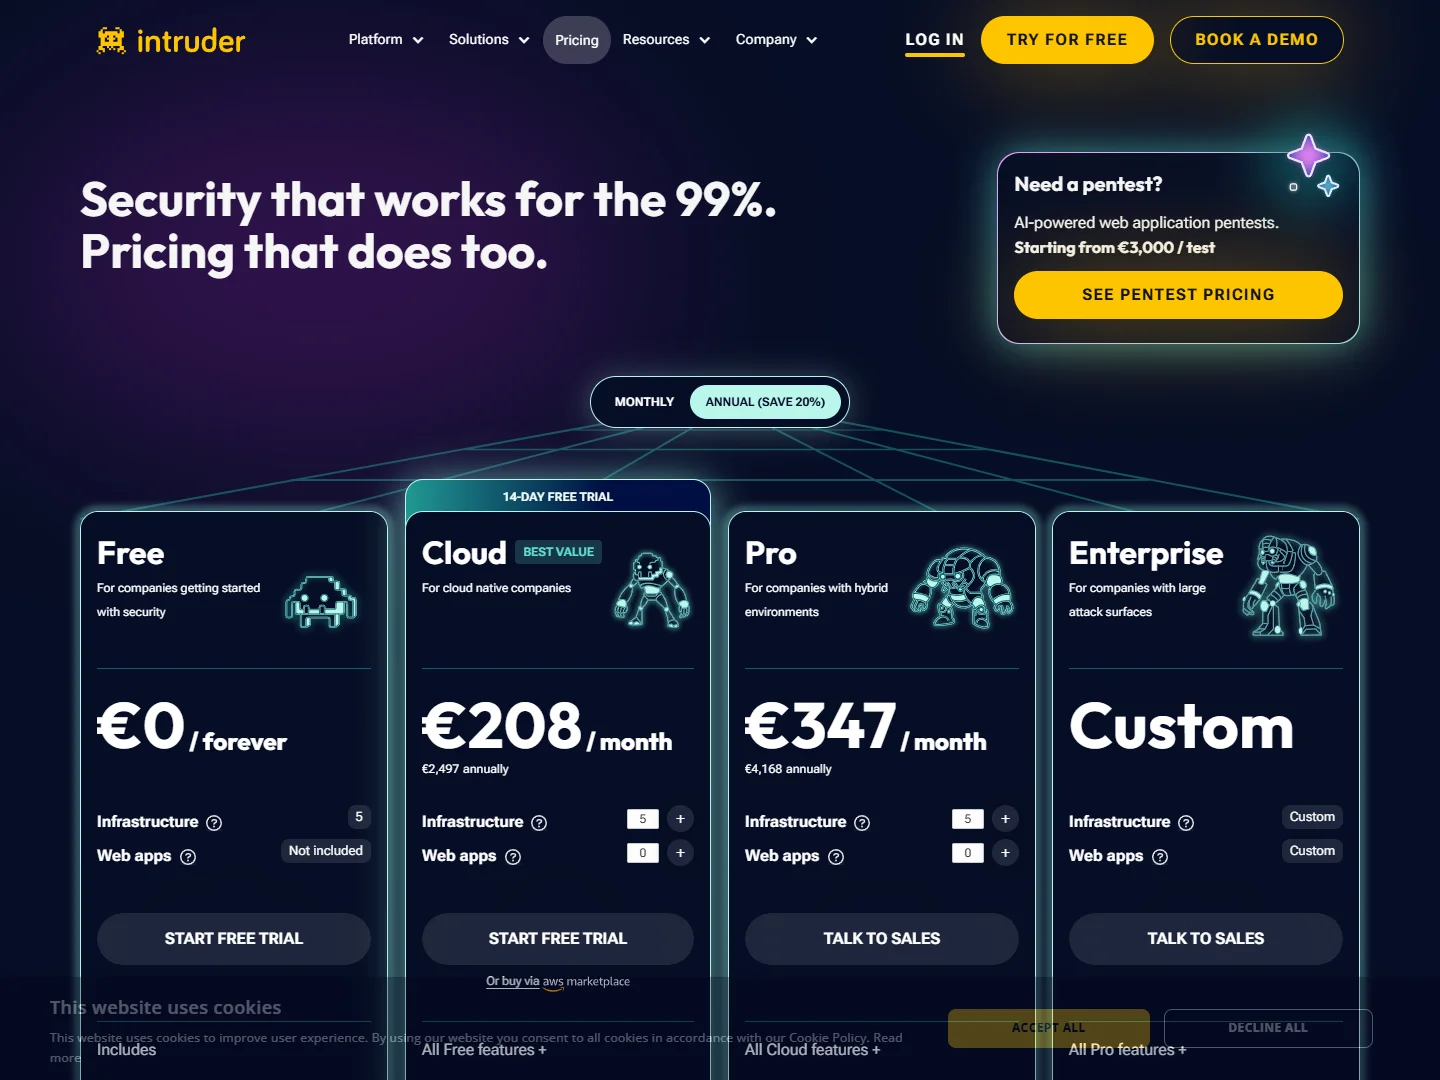
Pour une PME ou ETI de 10 à 250 serveurs et postes sans ingénieur sécurité dédié aux tests d’intrusion, Intruder constitue la solution la plus efficace : sa plateforme SaaS européenne (Londres, adéquation RGPD UE) cartographie automatiquement vos adresses IP publiques, vos comptes AWS/Azure et lance un scan proactif dès qu’une nouvelle faille critique est publiée (à partir de 9,50 € / cible / mois). Pour une Entité Essentielle (EE), une collectivité ou une ETI industrielle gérant des centaines de sous-réseaux internes isolés, Greenbone Enterprise (éditeur souverain allemand recommandé par le BSI) offre une maîtrise totale sur site (On-Premises / Air-Gap) avec une capacité de scan interne illimitée sur abonnement annuel.
Verdict Exécutif par Profil d’Entreprise
Profil 1 : PME, Éditeur SaaS ou ETI Cloud-Hybride sans pentester interne (10 à 250 cibles)
- Recommandation : Intruder Vulnerability Scanner
- Justification : Le principal écueil des scanners historiques réside dans le bruit généré par des milliers d’alertes théoriques. Intruder filtre et hiérarchise les découvertes selon leur exploitabilité réelle dans la nature (scores EPSS et catalogue CISA KEV), puis génère des tickets de correction directement dans Jira, GitHub ou ServiceNow. Pour réduire la surface d’exposition réseau en amont, combinez ce scanner avec une architecture étudiée dans notre duel ZTNA NordLayer vs Tailscale.
Profil 2 : Entité Essentielle (EE), Industrie, Santé ou Secteur Public (25 à 500+ serveurs internes)
- Recommandation : Greenbone Enterprise (OpenVAS)
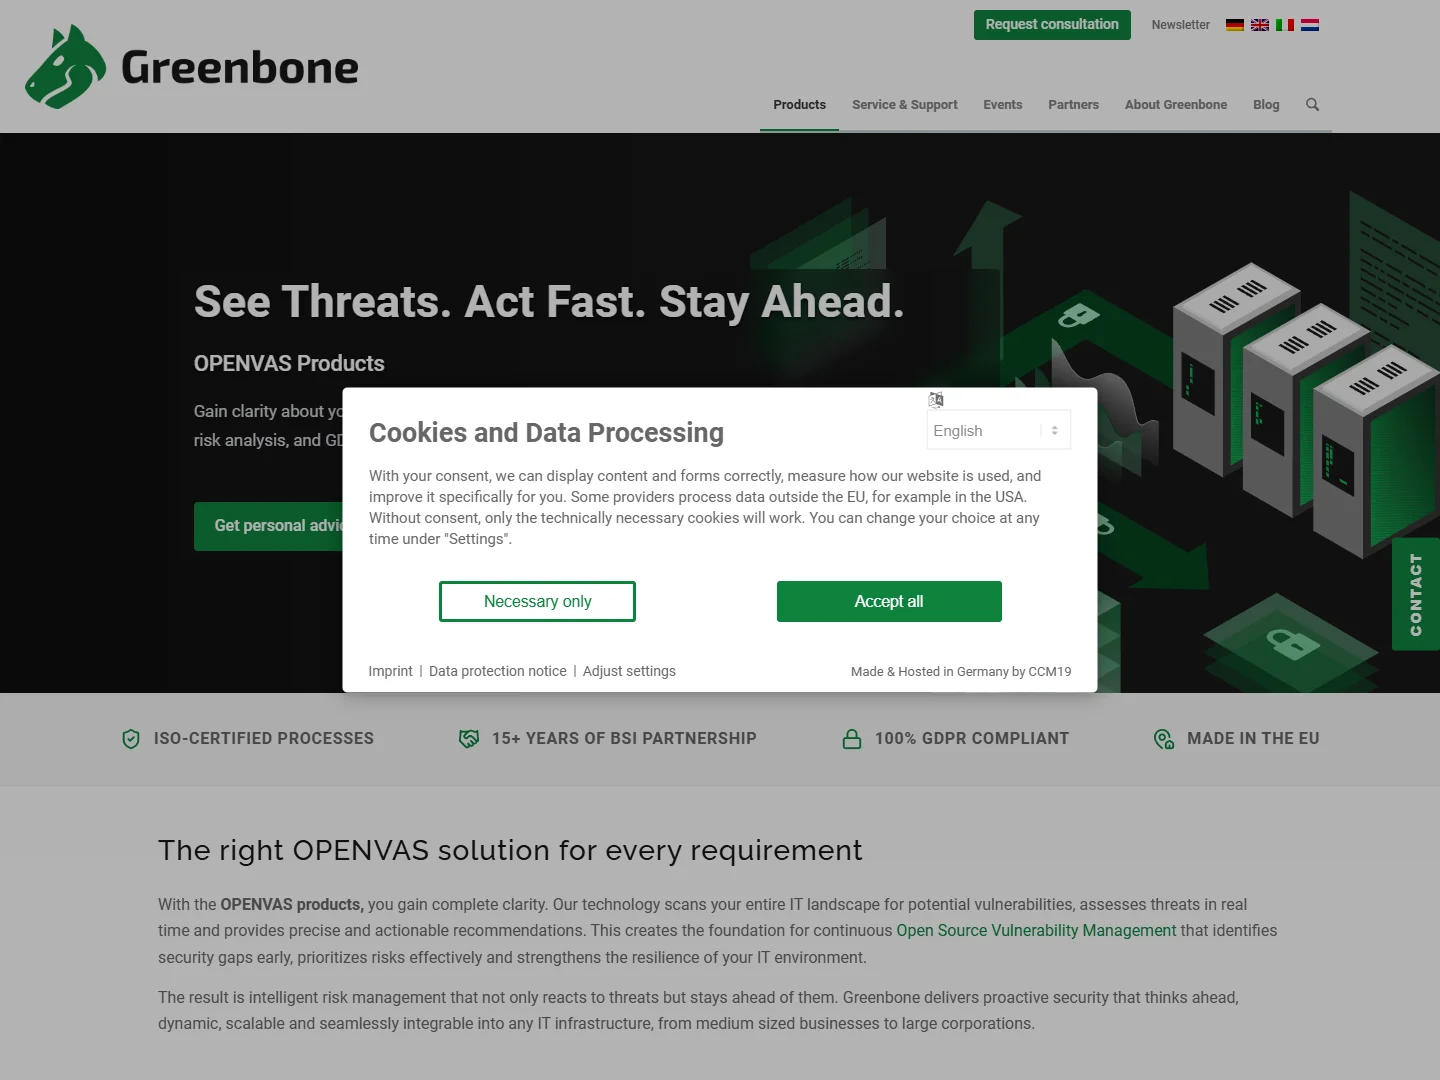
- Justification : Développé à Osnabrück en Allemagne en coopération étroite avec le BSI fédéral, Greenbone s’installe sous forme d’appliance virtuelle ou physique au cœur de vos VLANs internes sans jamais transmettre la topologie de votre réseau à un cloud tiers. Ses 180 000+ tests NVT vérifient aussi bien les défauts de patchs que la conformité aux référentiels CIS et IT-Grundschutz, complétant idéalement nos recommandations du comparatif des EDR souverains européens NIS2.
Tableau Comparatif Technique & Réglementaire
| Critère d’évaluation | Intruder Vulnerability Scanner | Greenbone Enterprise (OpenVAS) |
|---|---|---|
| Prix de départ indicatif | 9,50 € / cible / mois (engagement min. 10 cibles) | Sur devis annuel selon modèle d’appliance |
| Modèle de facturation | Par cible IP / URL / Agent (PER_ENDPOINT) | Forfait annuel par appliance / sonde (CUSTOM_QUOTE) |
| Engagement minimal | 10 cibles | Équivalent 25+ serveurs / infrastructures |
| Pays de juridiction | Royaume-Uni (Adéquation RGPD UE) | Allemagne (Union européenne) |
| Souveraineté & Cloud Act | Oui (Hors juridiction US, exempt Cloud Act) | Oui (100 % souverain UE / BSI, exempt Cloud Act) |
| Certifications détenues | ISO/IEC 27001, SOC 2 Type II, CREST Approved | ISO/IEC 27001, ISO 9001, BSI IT-Grundschutz |
| Couverture NIS2 Article 21 | 21.2.a, 21.2.e, 21.2.f | 21.2.d, 21.2.e, 21.2.f |
| Mode de déploiement | SaaS Cloud + agents internes optionnels | Appliance On-Premises (VM / Hardware) ou Cloud |
| Détection Emerging Threats | Scan automatique dès publication d’une CVE critique | Mise à jour quotidienne du Greenbone Enterprise Feed |
Analyse Technique Granulaire des Architectures
Surveillance de Surface d’Attaque Externe (EASM) vs Audit Interne Authentifié
Intruder brille par son automatisation de la découverte périmétrique. Connecté par API en lecture seule à vos environnements AWS, Azure, Google Cloud ou Cloudflare DNS, le moteur détecte immédiatement l’ouverture accidentelle d’un port RDP/SSH ou le déploiement d’une nouvelle application web par une équipe de développement. Lorsqu’une vulnérabilité critique affectant les équipements de bordure (Fortinet, Ivanti, Citrix, Exchange) est publiée, Intruder interroge automatiquement votre périmètre sans attendre le prochain cycle mensuel.
Greenbone Enterprise est conçu pour l’audit en profondeur des réseaux internes segmentés. Grâce à une architecture maître-capteurs (Master / Sensor Appliances), l’équipe sécurité déploie des sondes légères dans chaque zone réseau (DMZ, réseau bureautique, VLAN serveurs, zone industrielle OT). Les scans authentifiés (via compte de service SSH ou WMI/SMB dont les secrets peuvent être gérés par un bastion audité dans notre comparatif Wallix vs Proton Pass) inspectent les registres et librairies locales avec une précision chirurgicale.
Remontée des Preuves d’Audit (Article 21.2.f)
L’Article 21.2.f de la directive NIS2 impose d’évaluer régulièrement l’efficacité des mesures de réduction des risques :
- Intruder : Génère des rapports exécutifs PDF et alimente directement par API les plateformes de conformité étudiées dans notre comparatif GRC Tenacy vs Vanta.
- Greenbone : Exporte des rapports normalisés XML, CSV et PDF détaillant le score CVSS, le correctif éditeur exact et l’évolution du niveau de vulnérabilité entre deux campagnes d’audit.
Analyse des Coûts Réels et Frais Cachés
- Distinction des licences Infrastructure vs Endpoint chez Intruder : Le coût par cible publique (adresse IP ou nom d’hôte web) est plus élevé que celui d’un simple agent interne installé sur un poste de travail. Il convient donc d’inventorier précisément le nombre d’IP publiques exposées avant de dimensionner l’abonnement.
- Rentabilité de Greenbone sur les grands parcs internes : Alors qu’un scanner facturé à l’adresse IP voit son coût exploser au-delà de 200 ou 500 machines internes, le modèle d’appliance Greenbone Enterprise permet de scanner des milliers d’hôtes locaux pour un coût annuel fixe prévisible.
- Continuité en cas d’exploitation d’une faille 0-day : Même avec un scan quotidien, une vulnérabilité zero-day peut être exploitée avant la publication du correctif ; assurez-vous de disposer d’une brique de sauvegarde immuable conforme à notre comparatif Veeam vs Acronis.
Preuves Visuelles des Portails et Grilles Tarifaires Officielles
Grille Tarifaire Officielle Intruder Vulnerability Scanner
Portail Officiel des Appliances Greenbone Enterprise