UE 2022/2555
Juridictions : France, Belgique, SuisseBase tarifaire vérifiée
NIS2//STACK HUB
Observatoire Cyber B2B & TCO
SASE_VPNAudit mis à jour le 2026-10-24Preuves tarifaires vérifiées

NordLayer vs Tailscale : Comparatif VPN Zero Trust PME

Synthèse d'Audit Exécutive (BLUF — Bottom Line Up Front)Périmètre : DSI, RSSI, PME et ETI (20 à 500 postes)

NordLayer s'impose pour les PME de 10 à 250 collaborateurs sans ingénieur réseau dédié cherchant une passerelle SASE européenne prête à l'emploi. Tailscale domine pour les équipes techniques, DevOps et administrateurs système exigeant un réseau Mesh WireGuard peer-to-peer géré en Policy-as-Code sans minimum de licences.

Couverture réglementaire :Article 21.2 (Chiffrement et cryptographie 21.2.h, contrôle d'accès réseau 21.2.i et authentification multifacteur 21.2.j)
Solutions auditées :
Logo NordLayer
NordLayer
Logo Tailscale
Tailscale
Logo NordLayer
Partenaire Recommandé NIS2Juridiction : Lituanie / Pays-Bas (Groupe Nord Security) (Exempt Cloud Act)

NordLayer — Déploiement PME et ETI dès 5 poste(s)

Certifications validées : ISO/IEC 27001:2022 · SOC 2 Type II · Conformité RGPD

Accéder à l'Offre NordLayer
Simulateur TCO & Conformité NIS2Écart budgétaire : -1 500 € / an sur 50 postes

Calculateur de Coût Réel (TCO) et Exposition Juridictionnelle

50postes
10 postes (TPE)50 postes (PME)150 postes (PME+)300 postes (ETI)500 postes (ETI)
Option Recommandée Audit NIS2Vérifié le 2026-10-24
Logo NordLayer

NordLayer

Modèle : Par utilisateur actif · Min. 5 licence(s)

Exempt Cloud Act · Souverain UE (Lituanie / Pays-Bas (Groupe Nord Security))

Coût Mensuel HT

400 € / mois

Unitaire : 8,00 € / mois

TCO Annuel Estimé HT

4 800 € / an

Facturé sur 50 postes

Indice d'empreinte budgétaire comparative100%
ISO/IEC 27001:2022SOC 2 Type IIConformité RGPD
Logo Tailscale

Tailscale

Modèle : Par utilisateur actif · Min. 1 licence(s)

Juridiction Canada / États-Unis · Soumis Cloud Act US

Coût Mensuel HT

275 € / mois

Unitaire : 5,50 € / mois

TCO Annuel Estimé HT

3 300 € / an

Facturé sur 50 postes

Indice d'empreinte budgétaire comparative69%
SOC 2 Type IIConformité RGPDHIPAA
Audit de Souveraineté et Points Critiques

Fiches Synthétiques des Solutions Évaluées

Art. 21 Directive (UE) 2022/2555
Logo NordLayer

NordLayer

Souverain UE (Lituanie / Pays-Bas (Groupe Nord Security))

Articles NIS2 couverts :

Article 21.2.h (Politiques et procédures relatives à l'utilisation de la cryptographie et du chiffrement)Article 21.2.i (Sécurité des ressources humaines, contrôle d'accès et gestion des actifs)Article 21.2.j (Authentification multifacteur et communications sécurisées)

Points forts audités (+)

  • Déploiement SASE et Zero Trust Network Access (ZTNA) en moins de 15 minutes sans matériel réseau dédié
  • Chiffrement NordLynx (basé sur WireGuard) et AES-256 offrant d'excellents débits pour les collaborateurs distants
  • Contrôle de posture des appareils (Device Posture Security) et intégration SSO/MFA native (Entra ID, Okta, Google Workspace)
  • Tarification claire dès 5 utilisateurs (paliers Lite à 8 €, Core à 11 € et Premium à 14 € par utilisateur/mois)

Points de vigilance (-)

  • Les serveurs dédiés avec IP fixe requièrent un supplément payant obligatoire (environ 40 € / mois par passerelle dédiée)
  • Fonctions avancées de micro-segmentation réseau et d'interconnexion Site-to-Site réservées au palier supérieur Premium
Preuve tarifaire : 2026-10-24Portail officiel
Logo Tailscale

Tailscale

Juridiction Canada / États-Unis

Articles NIS2 couverts :

Article 21.2.h (Politiques et procédures relatives à l'utilisation de la cryptographie et du chiffrement)Article 21.2.i (Contrôle d'accès granulaire ACL et gestion des actifs réseau)Article 21.2.j (Authentification multifacteur et communications chiffrées de bout en bout)

Points forts audités (+)

  • Architecture Mesh peer-to-peer basée sur WireGuard : le trafic de données chiffré ne transite pas par un concentrateur central
  • Gestion des politiques d'accès réseau en Policy-as-Code (GitOps ACLs) idéale pour les équipes DevOps et administrateurs système
  • Traversée NAT automatique (NAT Traversal) sans ouverture de ports sur les pare-feux d'entreprise
  • Aucun minimum de licences imposé et facturation uniquement aux utilisateurs réellement actifs dans le mois

Points de vigilance (-)

  • Plan de contrôle (Control Plane de coordination des clés) hébergé par une entité nord-américaine soumise aux juridictions hors UE
  • Absence de filtrage DNS/Web de type Secure Web Gateway (SWG) nativement intégré contrairement aux suites SASE complètes
Preuve tarifaire : 2026-10-24Portail officiel

Pour une PME de 10 à 200 collaborateurs recherchant un déploiement immédiat sans expertise réseau complexe et un rattachement européen (groupe Nord Security, Lituanie / Pays-Bas), NordLayer représente la solution la plus directe : sa console centralise le contrôle d’accès, le filtrage et l’authentification SSO dès 5 licences (8,00 € / utilisateur / mois). Pour une entreprise à forte culture technique, un éditeur logiciel ou une ETI gérant des infrastructures hybrides multi-cloud, Tailscale offre une supériorité architecturale nette grâce à son maillage WireGuard peer-to-peer, sa gestion d’ACL en GitOps et son tarif d’entrée à 5,50 € / utilisateur actif / mois sans minimum de commande.

Verdict Exécutif par Profil d’Entreprise

Profil 1 : PME de 10 à 200 utilisateurs (Équipes mixtes bureautiques & télétravail)

  • Recommandation : NordLayer
  • Justification : L’interface d’administration permet à un DSI ou responsable informatique généraliste de segmenter les accès réseau et d’imposer la vérification de posture des terminaux (Device Posture Security) en moins de 15 minutes. Sa conformité ISO/IEC 27001:2022 et SOC 2 Type II associée à une juridiction européenne répond directement aux exigences d’audit de l’Article 21.2.i. Pour sécuriser les postes eux-mêmes contre les charges virales, consultez notre comparatif Bitdefender GravityZone vs SentinelOne.

Profil 2 : PME Technologique, ESN ou ETI avec Administrateurs Système / DevOps (5 à 500 postes)

  • Recommandation : Tailscale
  • Justification : L’absence de concentrateur central supprime les goulets d’étranglement de bande passante. Les flux chiffrés s’établissent directement entre le poste de l’administrateur et le serveur cible à travers les pare-feux NAT. La gestion des droits d’accès sous forme de fichier JSON/HuJSON versionné dans Git garantit une traçabilité d’audit irréprochable au titre de l’Article 21.2.h, en complément d’une protection terminale issue de notre dossier sur les meilleurs EDR souverains européens NIS2.

Tableau Comparatif Technique & Réglementaire

Critère d’évaluation NordLayer Tailscale
Prix de départ indicatif 8,00 € / utilisateur / mois (palier Lite) 5,50 € / utilisateur / mois (palier Starter)
Modèle de facturation Par utilisateur (PER_USER) Par utilisateur actif (PER_USER)
Engagement minimal 5 utilisateurs 1 utilisateur
Pays de juridiction Lituanie / Pays-Bas (Groupe Nord Security) Canada / États-Unis
Souveraineté européenne Oui (ancrage UE, conforme RGPD) Non (juridiction nord-américaine)
Certifications reconnues ISO/IEC 27001:2022, SOC 2 Type II, RGPD SOC 2 Type II, RGPD, HIPAA
Couverture NIS2 Article 21 21.2.h, 21.2.i, 21.2.j 21.2.h, 21.2.i, 21.2.j
Protocole cryptographique NordLynx (WireGuard) & OpenVPN / IKEv2 WireGuard natif en maillage (Mesh P2P)
Gestion des politiques Interface graphique Web centralisée Interface Web + Policy-as-Code (GitOps ACL)

Analyse Technique Granulaire des Architectures

Topologie Réseau : Passerelle SASE vs Maillage Peer-to-Peer

NordLayer repose sur une architecture SASE centrée sur des passerelles cloud. Lorsque le collaborateur active son client, le trafic est chiffré via le protocole NordLynx et routé vers une passerelle partagée ou un serveur dédié propre à l’entreprise. Cette topologie permet d’attribuer une adresse IP publique statique unique à toute une équipe pour autoriser l’accès à des applications SaaS tierces par liste blanche d’IP.

Tailscale dissocie totalement le plan de contrôle (Control Plane) du plan de données (Data Plane). Le serveur de coordination de Tailscale se contente de distribuer les clés publiques WireGuard authentifiées via votre fournisseur d’identité (Entra ID, Okta, Google). Le trafic applicatif s’échange ensuite en direct de poste à serveur sans jamais être déchiffré ni relayé par l’infrastructure de Tailscale, sauf en cas de réseau UDP totalement bloqué où des relais chiffrés de bout en bout (DERP) prennent le relais.

Contrôle d’Accès et Authentification (Article 21.2.i & 21.2.j)

Les deux solutions imposent l’authentification multifacteur (MFA) en s’appuyant sur l’annuaire existant de l’entreprise :

  • NordLayer : Permet de bloquer la connexion si le poste ne respecte pas les critères de conformité définis (présence d’un EDR actif, chiffrement de disque BitLocker/FileVault, version du système d’exploitation).
  • Tailscale : Propose Tailscale SSH, qui remplace la gestion manuelle des clés SSH sur les serveurs Linux par des certificats éphémères liés à l’identité SSO et enregistrant l’intégralité des sessions d’administration à des fins d’audit forensique.

Analyse des Coûts Réels et Frais Cachés

  1. Coût des passerelles dédiées chez NordLayer : Si le tarif d’appel Lite est affiché à 8,00 € par utilisateur et par mois, l’utilisation professionnelle du ZTNA nécessite généralement le palier Core (11,00 € / mois) ou Premium (14,00 € / mois) auquel s’ajoute au moins un serveur dédié à IP fixe facturé environ 40,00 € HT / mois.
  2. Facturation à l’usage réel chez Tailscale : Tailscale ne facture au tarif mensuel que les comptes ayant effectivement généré du trafic réseau au cours du mois écoulé. Le passage au palier Premium (environ 16,50 € / utilisateur / mois) devient toutefois requis dès que l’entreprise souhaite appliquer des contrôles de posture avancés ou multiplier les administrateurs réseau.
  3. Gouvernance globale : Pour documenter ces contrôles réseau dans votre registre de conformité, consultez également notre audit comparatif des plateformes GRC Tenacy vs Vanta.

Preuves Visuelles des Grilles Tarifaires Officielles

Grille Tarifaire Officielle NordLayer
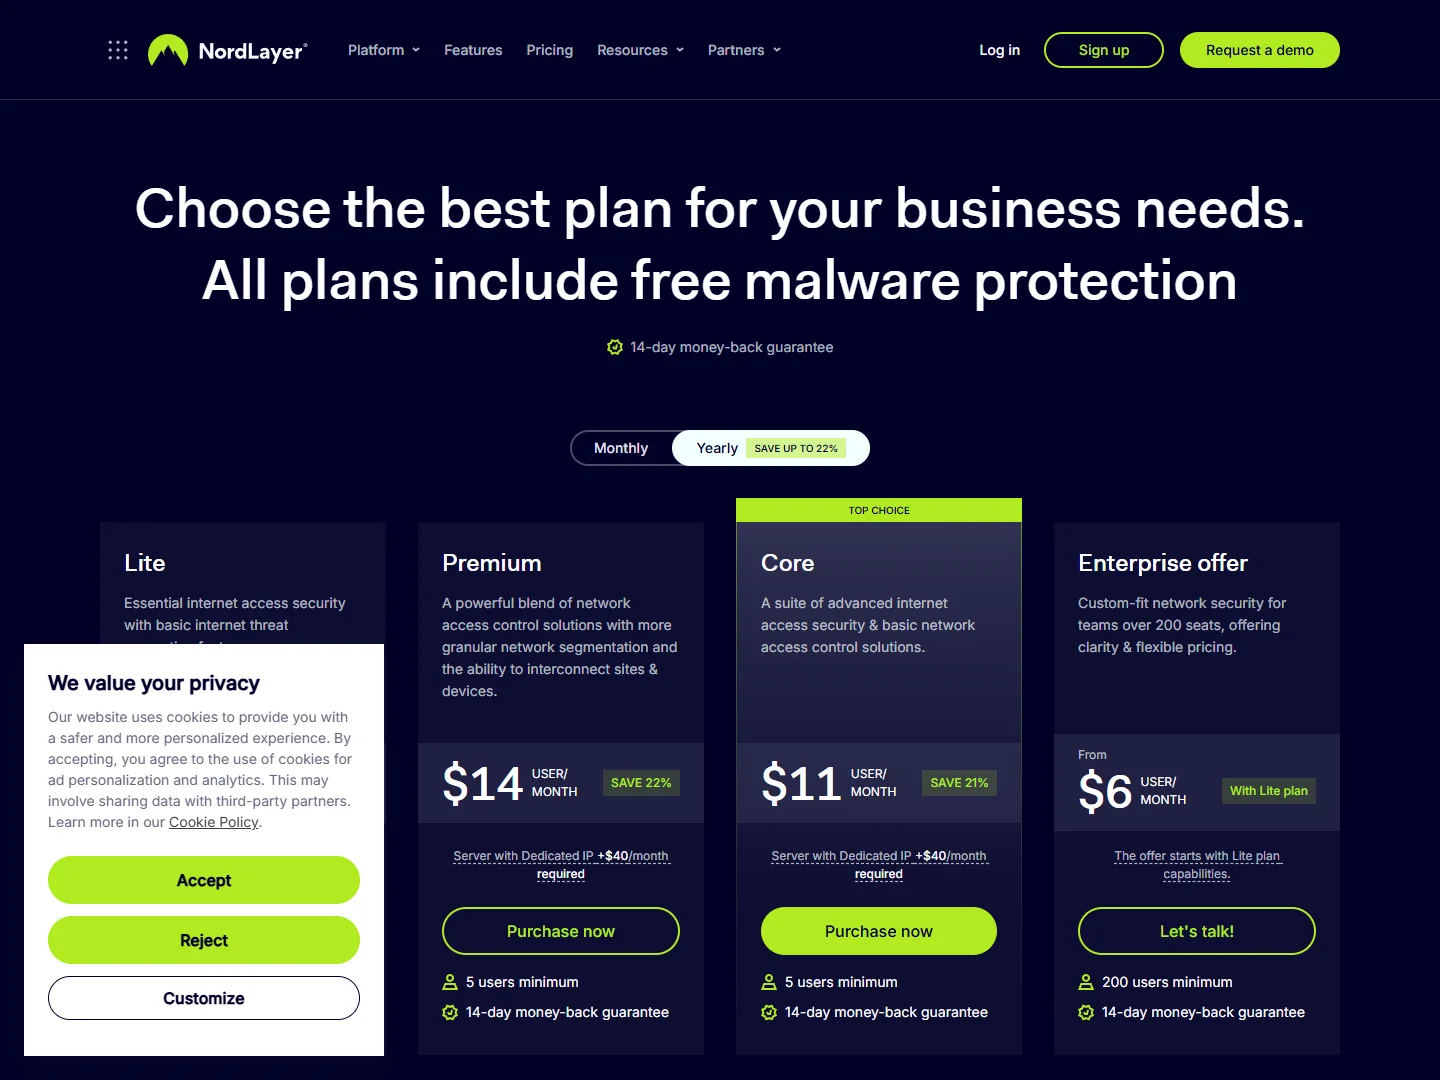
Preuve tarifaire NordLayer

Grille Tarifaire Officielle Tailscale
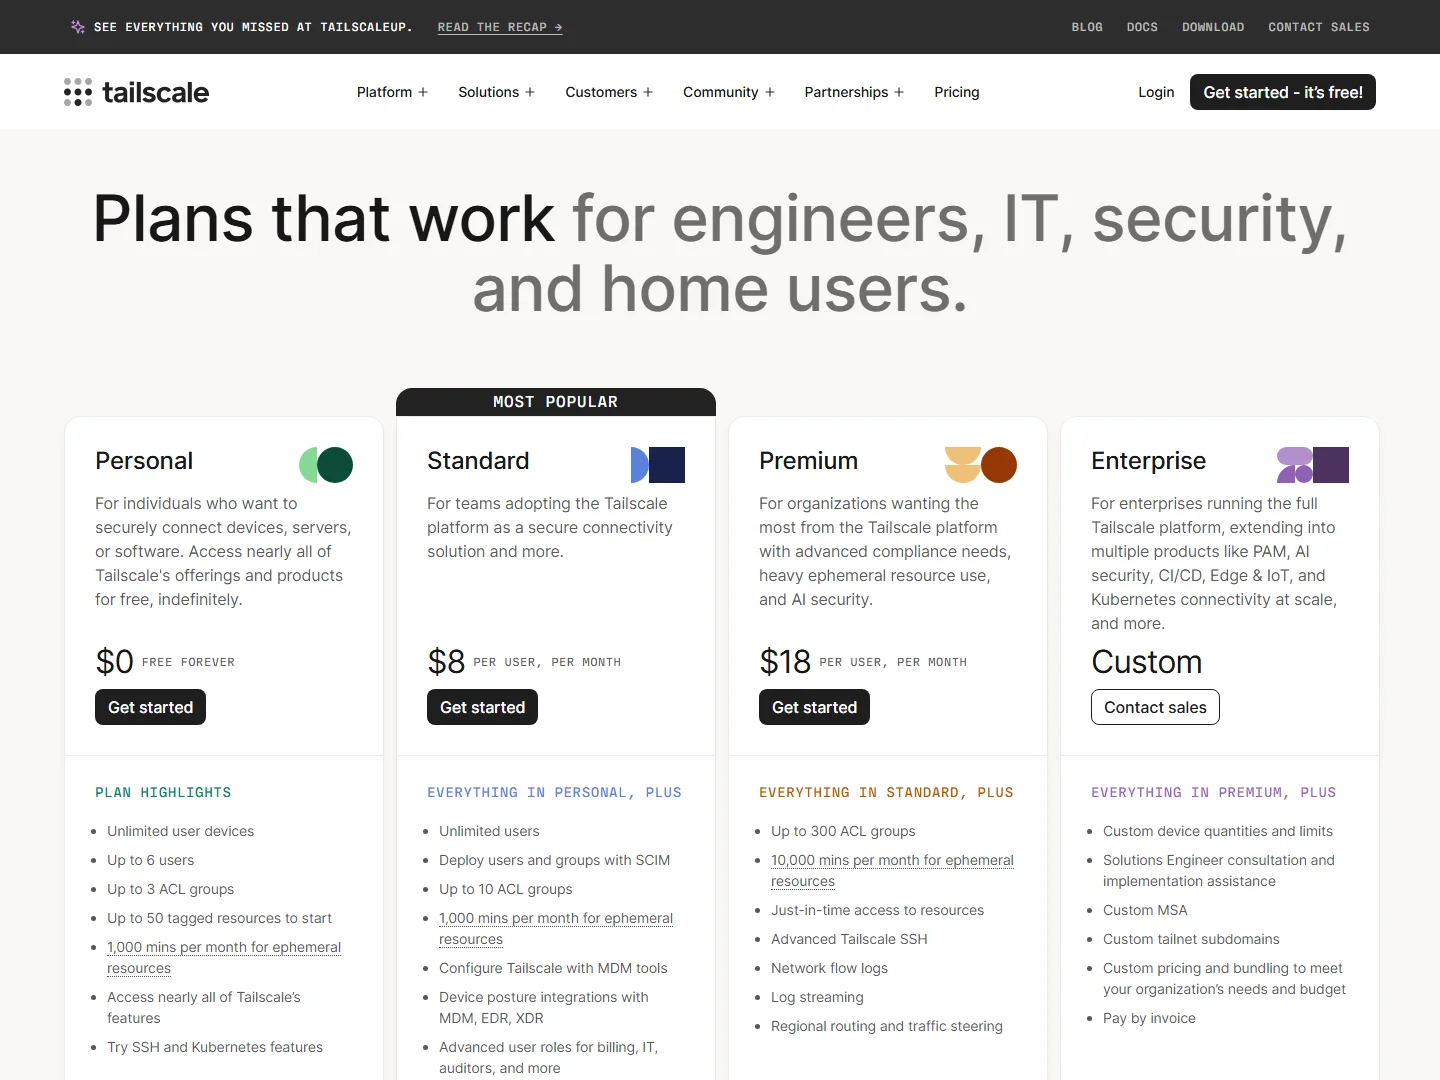
Preuve tarifaire Tailscale

Questions Fréquentes des DSI et RSSI (Schema.org FAQPage)

Clarifications Réglementaires et Techniques

Le remplacement d'un VPN IPsec/SSL classique par du ZTNA est-il requis par NIS2 ?

L'Article 21.2.i et 21.2.h de la directive NIS2 impose un contrôle d'accès selon le principe du moindre privilège et le chiffrement des communications. Les concentrateurs VPN traditionnels exposant tout le réseau local après connexion constituent un vecteur majeur d'intrusion que les architectures ZTNA comme NordLayer et Tailscale éliminent.

Quelle est la différence d'architecture entre le tunnel NordLayer et le Mesh Tailscale ?

NordLayer achemine les flux via des passerelles cloud sécurisées ou des serveurs dédiés à IP fixe (modèle hub-and-spoke SASE), tandis que Tailscale établit des tunnels WireGuard directs de machine à machine (peer-to-peer) sans faire transiter le trafic par un serveur central.

Quel est l'impact du forfait serveur dédié sur le budget NordLayer ?

Pour bénéficier d'une adresse IP fixe dédiée permettant le filtrage par liste blanche (IP Whitelisting) sur des serveurs bancaires ou ERP, NordLayer facture un module complémentaire d'environ 40 € par mois en sus de l'abonnement par utilisateur.

Cellule d'Accompagnement Achats B2B (20 à 500 postes)Art. 21 NIS2 / DORA

Recevoir la Matrice d'Homologation NIS2 (PDF) et Devis Groupé

Obtenez le dossier complet de conformité Article 21 (cartographie ANSSI et CCB CyberFundamentals, comparatif TCO sur 36 mois et clauses de réversibilité) pour présenter votre arbitrage en comité de direction.

Autres Comparatifs et Audits d'Architecture NIS2